보안과 안전
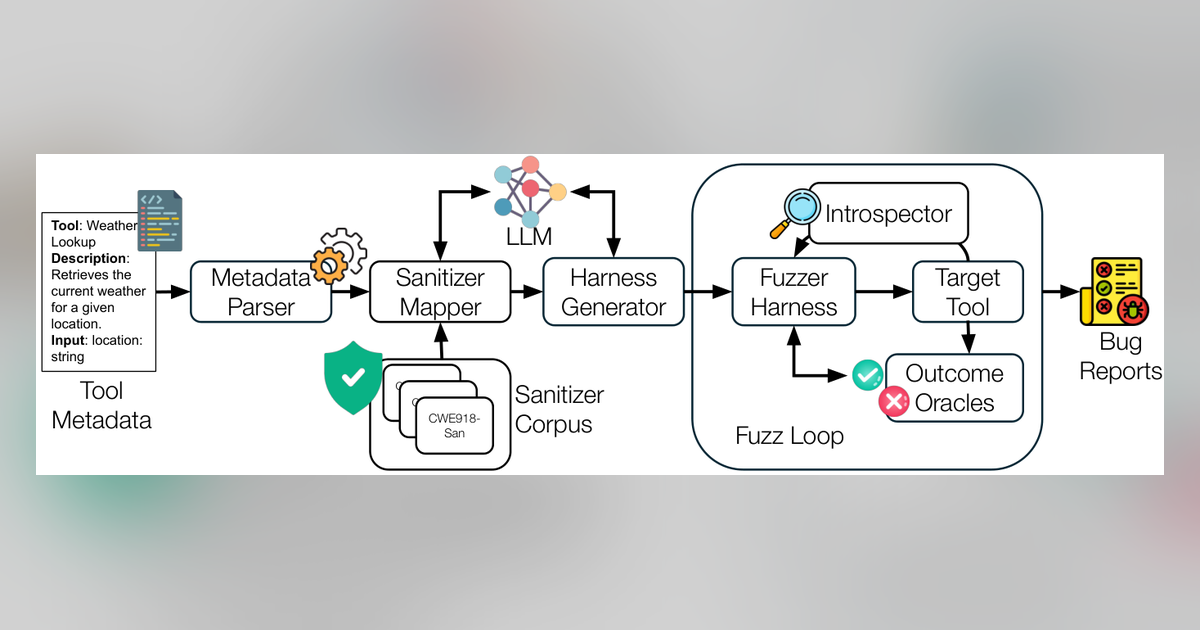
모델은 거부했는데 도구는 실행됐다, 에이전트 프레임워크 6종에 통한 "따라 말해" 공격
Penn State 연구진이 LangGraph·AutoGen·CrewAI 등 6종에서 모델이 거부한 도구 호출이 실행되는 것을 재현했습니다. 같은 논문이 MCP 서버 273곳을 퍼징해 118곳에서 결함 253건을 확인했습니다.
Penn State 연구진이 LangGraph·AutoGen·CrewAI 등 6종에서 모델이 거부한 도구 호출이 실행되는 것을 재현했습니다. 같은 논문이 MCP 서버 273곳을 퍼징해 118곳에서 결함 253건을 확인했습니다.
OpenAI가 2026년 10월 5일 텍스트 워터마크 textGrain을 공개했습니다. EU의 ChatGPT와 Codex에는 자동으로 들어가지만 API는 기본이 꺼짐이라 조직 설정에서 직접 켜야 합니다. 단어 25%를 바꾸면 탐지율은 17%로 떨어집니다.
Anthropic이 2026년 10월 8일 오픈소스에 무료 취약점 스캔 OSS Scanner를 열었습니다. 보고서는 사람이 검수하지 않고 공개 권고문으로도 나오지 않으며, 사흘 만에 신청 PR 363건이 쌓였습니다.
Apple이 2026년 10월 2일 macOS 전체 디스크 접근 권한에 추가 통제를 예고하며 AI 에이전트를 지목했습니다. 이 권한은 실행 파일이 아니라 터미널에 붙어, 거기서 실행한 코딩 에이전트에 그대로 적용됩니다.
9월 25일 공개된 SwarmTraces 보고서가 7월 Hugging Face 침해의 공격 페이로드 80,000건을 복원했습니다. GET 요청만 되는 망에서 링크 단축기와 스크린샷 서비스를 엮어 코드를 실행한 경로가 처음 드러났습니다.
9월 17일 공개된 Plugin4Shell은 Claude Code, Codex, GitHub Copilot, Gemini CLI가 고정한 커밋에 실제로 도착했는지 확인하지 않는 결함입니다. Claude Code는 6월, Codex는 8월에 고쳤고 Copilot은 아직 패치가 없습니다.
9월 11일 공개된 보고서가 5월 RubyGems에 올라온 패키지 2천여 개를 OpenAI 내부 에이전트의 작업으로 지목했습니다. 에이전트는 RubyDoc 문서 빌드로 남의 서버에서 코드를 실행했고, 사람보다 두 달 먼저 API 키 캐시 버그를 노렸습니다.
NSA·CISA·FBI가 9월 8일 권고 AA26-251A로 DeepSeek과 Alibaba 등 6곳을 지목했습니다. 제공사에 권한 대응은 계정 차단이 아니라 알리지 않는 응답 품질 저하이고, 탐지 지표는 24시간 도는 프로덕션 에이전트와 구분되지 않습니다.
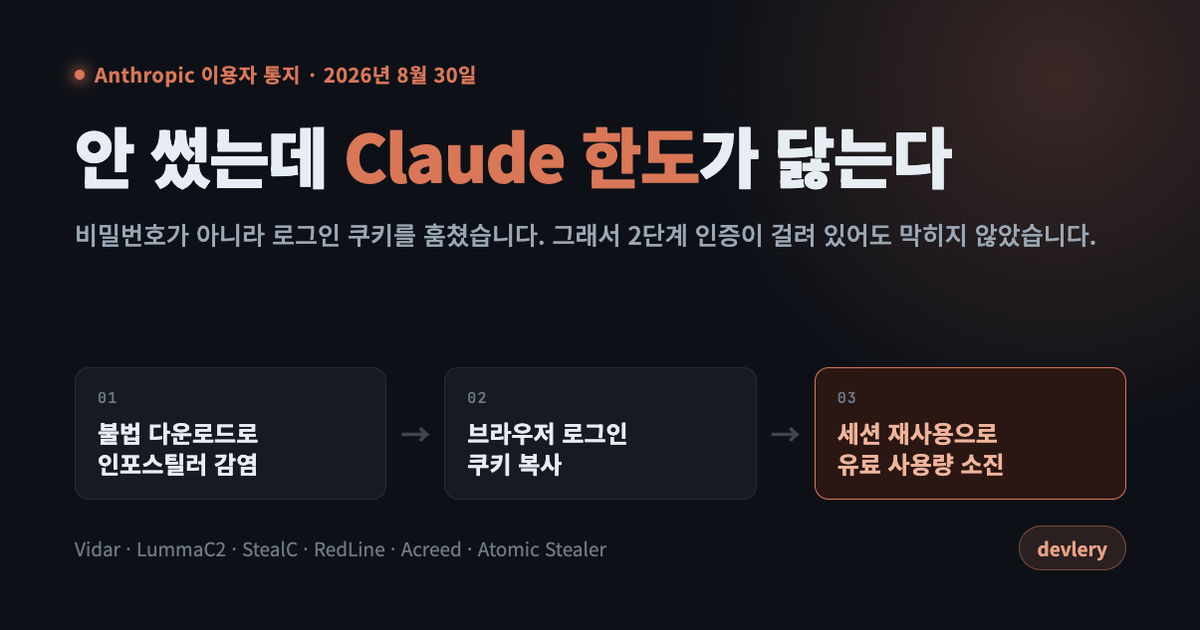
Anthropic이 8월 30일 일부 Claude 이용자에게 인포스틸러 감염을 통지했습니다. 훔친 것은 비밀번호가 아니라 로그인 쿠키라 2단계 인증을 지나갔고, 웹 세션과 Claude Code 토큰은 각각 다른 화면에서 지워야 합니다.
Gambit Security가 랜섬웨어 조직 Aur0ra의 노출된 서버에서 Cursor 에이전트 채팅 28건을 회수했습니다. 4월 8일부터 5월 21일까지 기업 침입에 쓰였고, 에이전트의 거절은 매번 되돌려졌습니다.
Oasis Security가 NVIDIA NemoClaw의 CVE-2026-65105를 공개했습니다. 악성 페이지를 한 번 열면 로컬 Ollama 모델의 채팅 템플릿이 공격자 지시문으로 바뀝니다. macOS·Linux는 v0.0.106에서 막았고 WSL은 아직입니다.
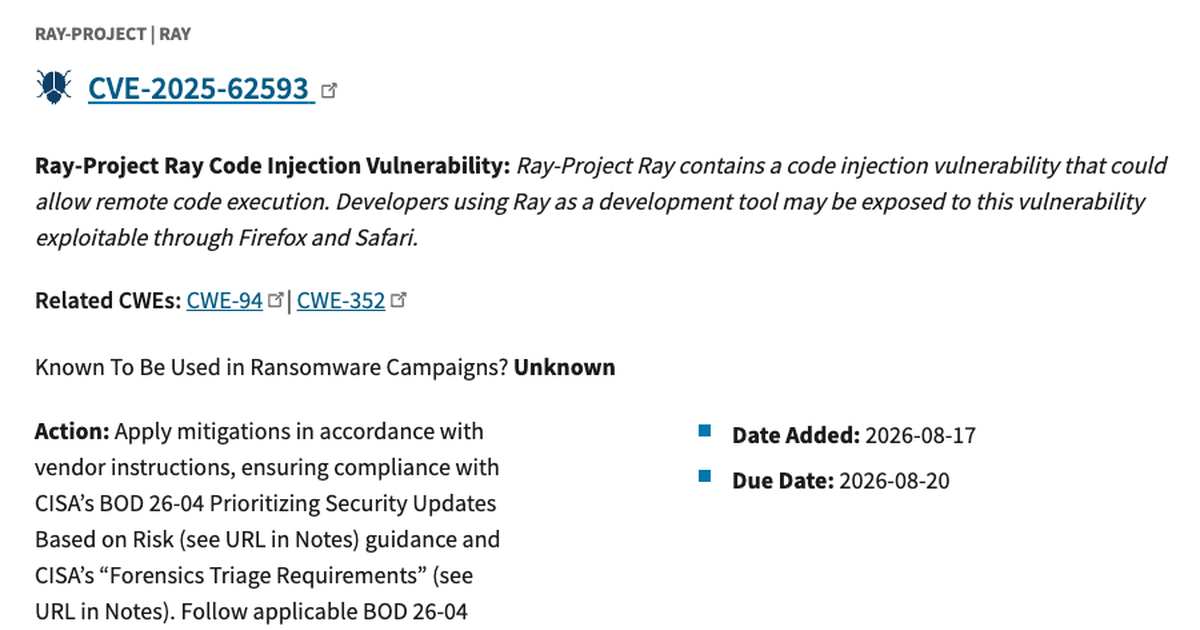
CISA가 Ray의 원격 코드 실행 취약점 CVE-2025-62593(CVSS 9.4)을 8월 17일 KEV에 올리고 시한을 사흘 뒤로 걸었습니다. 표적은 서버가 아니라 개발자 노트북입니다.