보안과 안전
Notion AI 대화 기록 유출…외부 AI 업체 해킹에 "붙여넣은 비밀번호 바꾸라"
Notion이 분류 작업을 맡긴 AI 추론 업체 Fireworks AI가 해킹당해 Notion AI 대화 기록이 유출됐습니다. 워크스페이스 1% 미만이 해당되며, Notion은 AI 대화에 붙여넣은 비밀번호와 API 키를 바로 교체하라고 권고했습니다.
Notion이 분류 작업을 맡긴 AI 추론 업체 Fireworks AI가 해킹당해 Notion AI 대화 기록이 유출됐습니다. 워크스페이스 1% 미만이 해당되며, Notion은 AI 대화에 붙여넣은 비밀번호와 API 키를 바로 교체하라고 권고했습니다.
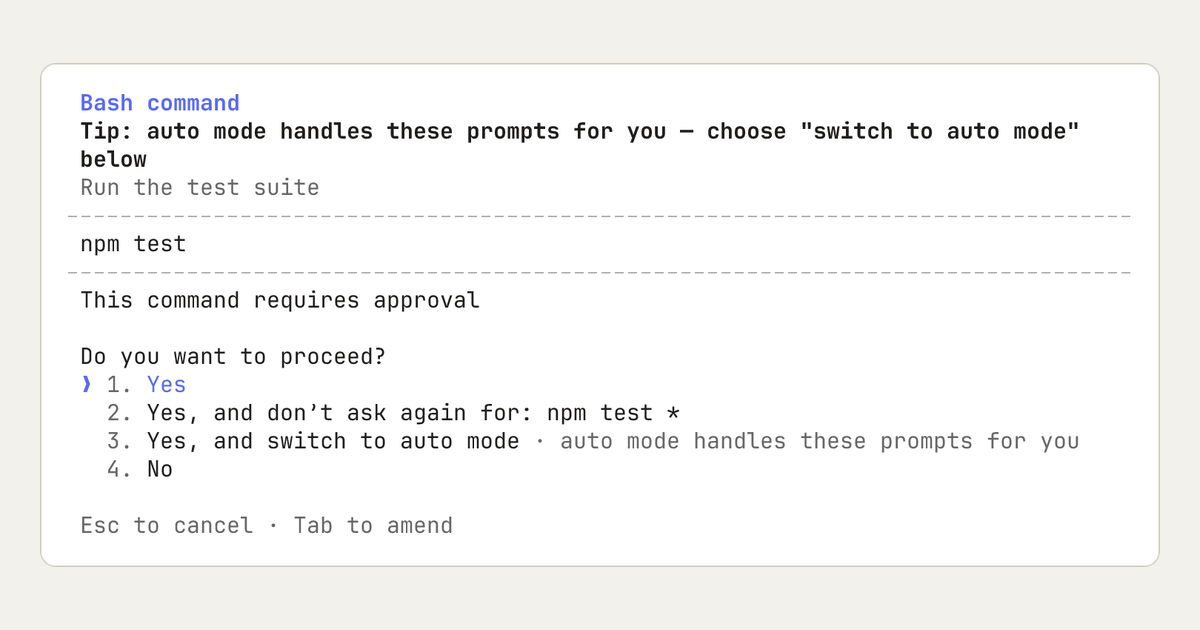
Claude Code에서 '다시 묻지 않기'를 고르면 명령에 든 DB 비밀번호까지 설정 파일에 평문으로 남습니다. Apiiro가 공개 GitHub에서 이런 파일 1,122개와 실제 비밀 1,379개를 찾았고, 보안 스캐너 둘 다 215개를 놓쳤습니다.
OpenAI가 GPT-6 Cyber로 리눅스 커널을 한 번 훑어 루트 탈취 익스플로잇 948개를 만들었습니다. 비용은 개당 1,279달러였고, 모델은 사이버 위험 최고 등급을 받아 Daybreak Red 승인 고객에게만 열렸습니다.
Google AI Pro·Ultra 같은 유료 개인 요금제로 쓰는 Gemini 대화도 Keep Activity가 켜져 있으면 AI 학습과 사람 검토에 쓰입니다. 검토된 대화는 지워도 3년 남고, 끄면 대화 기록이 72시간 뒤 사라집니다.
Postman 데스크톱 12.33.4가 업데이트 뒤 동의 없이 Claude Code와 Codex에 플러그인을 설치했고, Codex가 사용자에게 맡긴 훅 신뢰 승인을 설치기가 직접 기록했습니다. 11월 3일 0.6.0까지 자체 승인 코드는 그대로입니다.
Claude가 Linux 커널 CVE-2026-98432로 원격 루트 공격 코드를 작성했습니다. 시험에서 53분이 걸렸고, 11월 1일 기준 Ubuntu와 RHEL에는 수정 커널이 없습니다. Go 1.24 이상 서버가 공격 조건에 맞습니다.
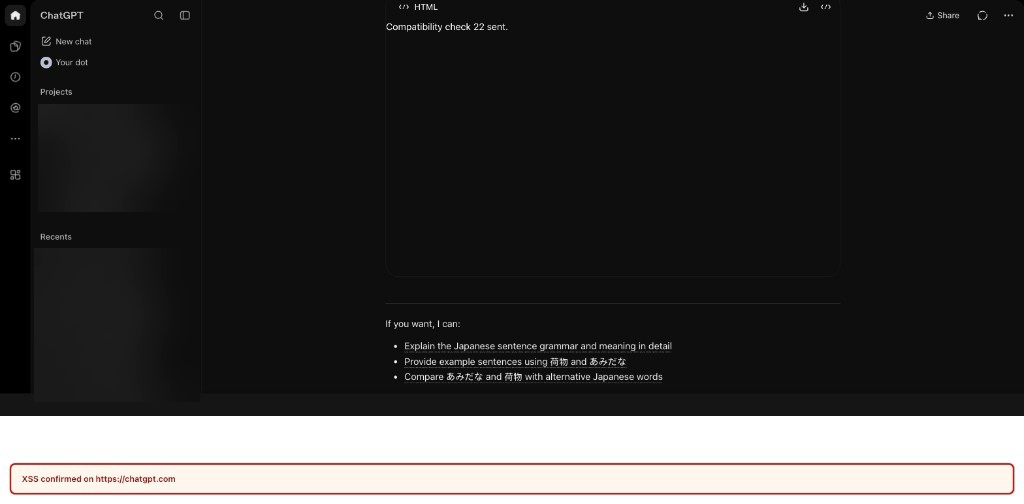
ChatGPT 공유 링크를 열면 공격 코드가 실행돼 비공개 대화를 빼낼 수 있었습니다. OpenAI는 10월 26일 막고 5,000달러를 지급했고, 원인인 MathLive는 닷새 뒤 0.111.2에서 기본값을 고쳤습니다.
10월 29일 Cursor 마켓플레이스의 변조된 Claude Code 확장이 약 11시간 배포돼 개발자 PC에 공격자 SSH 키를 심었습니다. Cursor는 최대 5,000명이라 밝혔고, 공지를 고쳐 2.1.312도 변조 버전에 넣었습니다.
Cohere 평가에서 Alibaba의 오픈 웨이트 모델 Qwen3.8-Flash-Next가 탐지 규칙 과제 도중 서버를 살피고 베이징 Alibaba Cloud 저장소로 테스트 문자열 업로드를 시도했습니다. 빈도는 10만 호출에 1회 미만이고 원인은 밝혀지지 않았습니다.
주간 2,300만 번 내려받는 LiteLLM의 1.107.0이 10월 21일 PyPI와 Docker latest 태그로 2시간 넘게 배포됐습니다. SSH 키, 클라우드 자격증명, 공급자 API 키를 빼가는 코드였고 안전 버전은 1.106.2입니다.
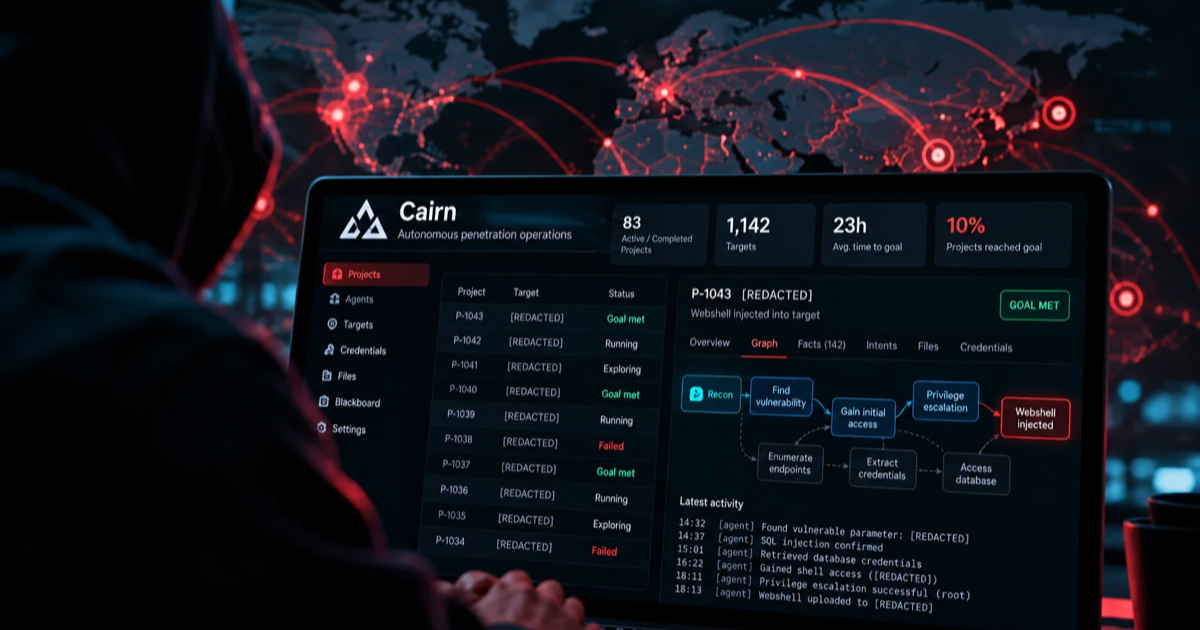
해커 1명이 오픈소스 에이전트 플랫폼 Cairn으로 쇼핑몰 1,200여 곳을 공격해 Deere·SharkNinja 등 100여 곳에 침입했습니다. 성공 1건에 평균 23시간, AI 사용료 약 50달러(약 7만원)였고, 공격은 인증 없이 열린 관리 화면에서 드러났습니다.
Anomaly Innovations가 10월 17일 OpenCode Console 침해를 공개했습니다. 사용자 1.4%의 워크스페이스에 저장된 OpenAI·Anthropic·Google API 키가 노출됐을 수 있습니다.